
第六届“蓝帽杯”全国大学生网络安全技能大赛Writeup
Misc
domainhacker
公司安全部门,在流量设备中发现了疑似黑客入侵的痕迹,用户似乎获取了机器的hash,你能通过分析流量,找到机器的hash吗?flag格式:flag{hash_of_machine}
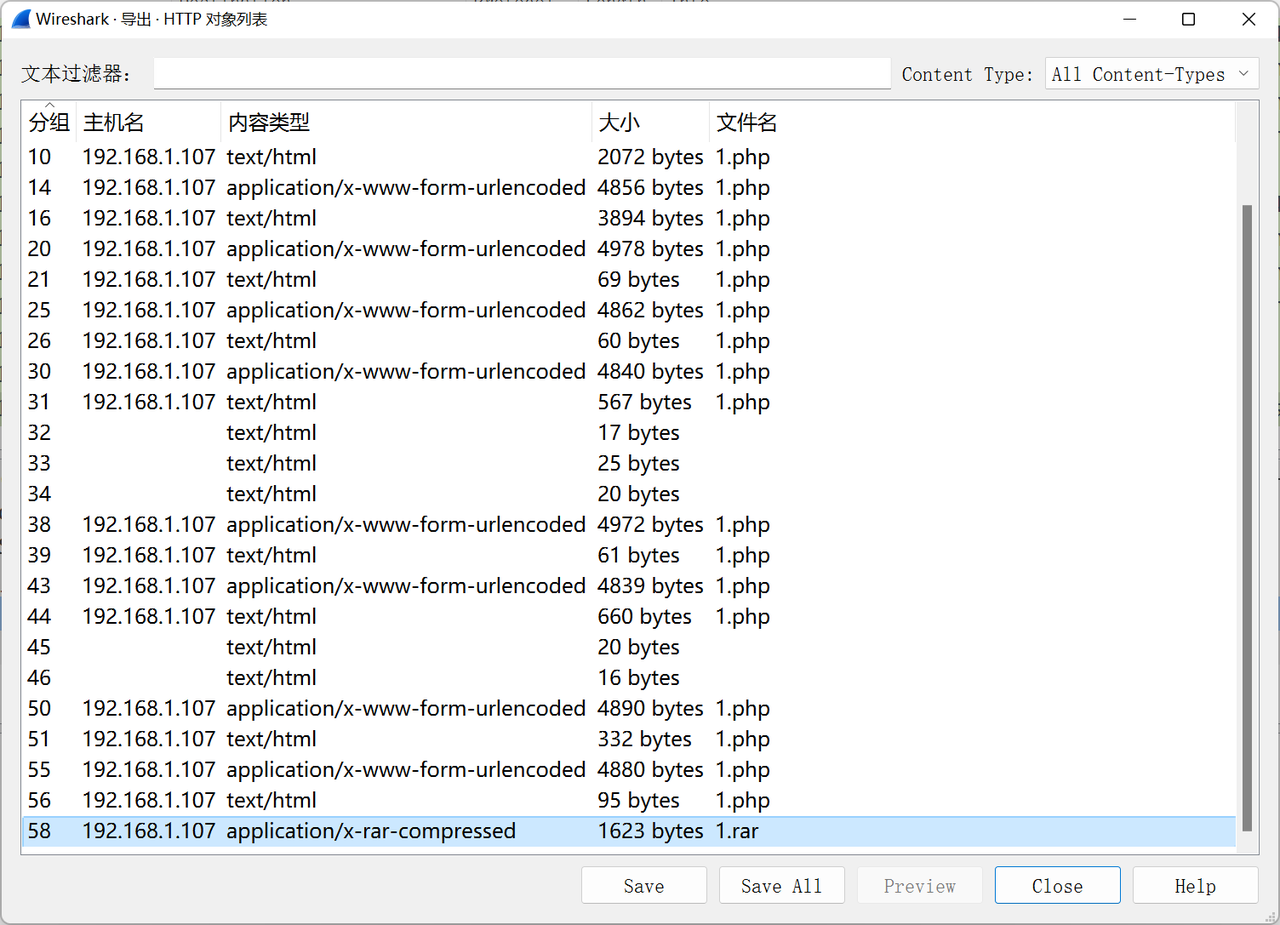
提取rar
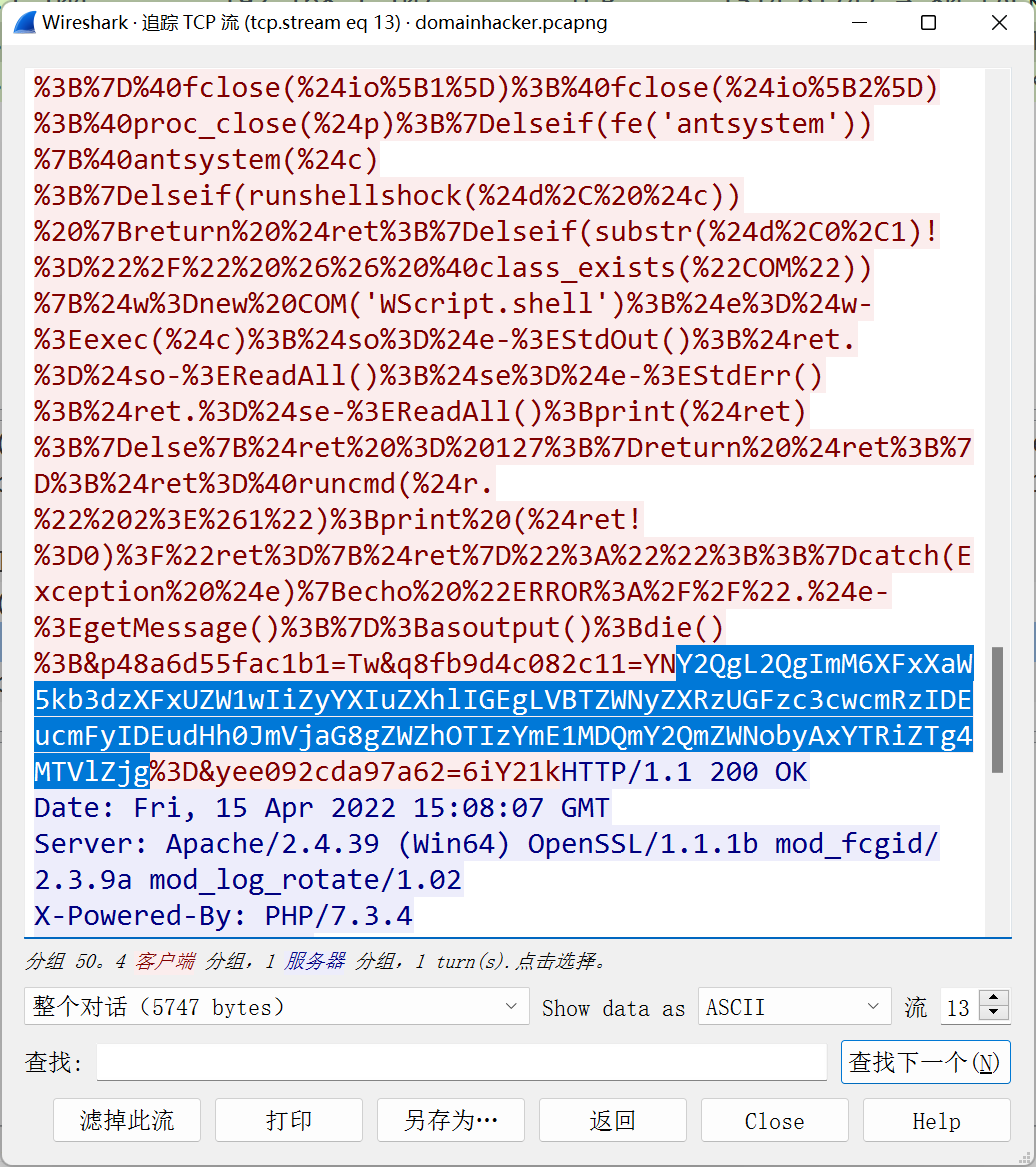
在流量中找到base64
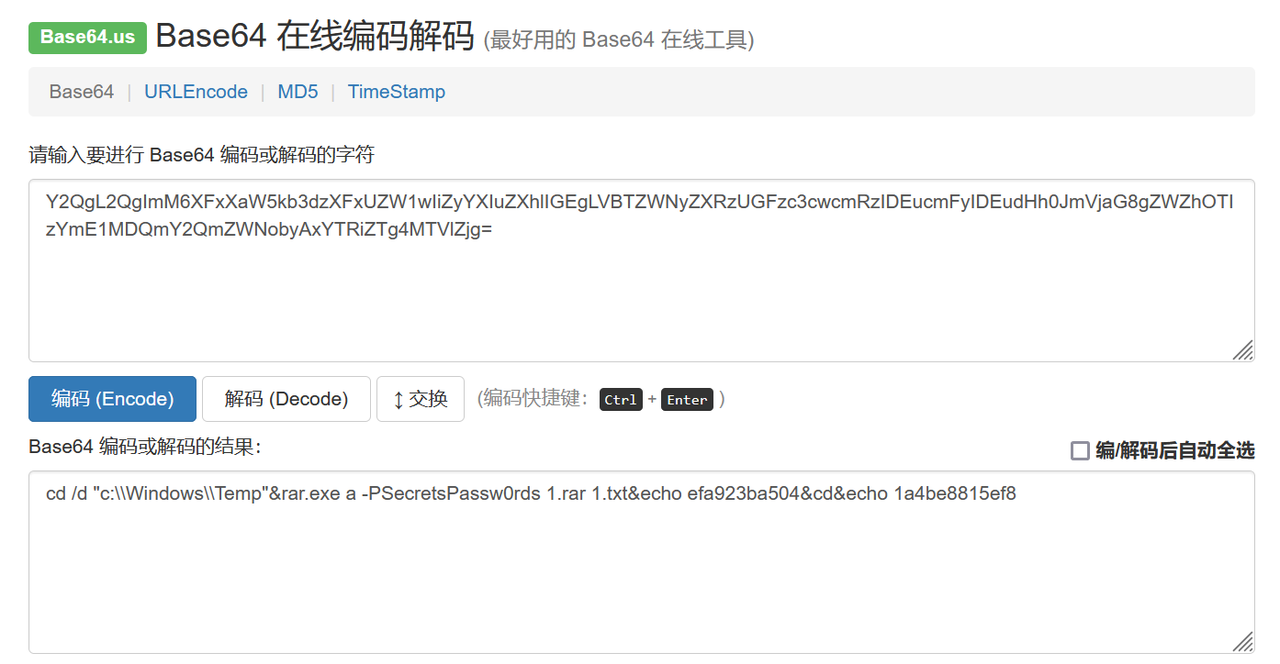
解码得到密码:SecretsPassw0rds
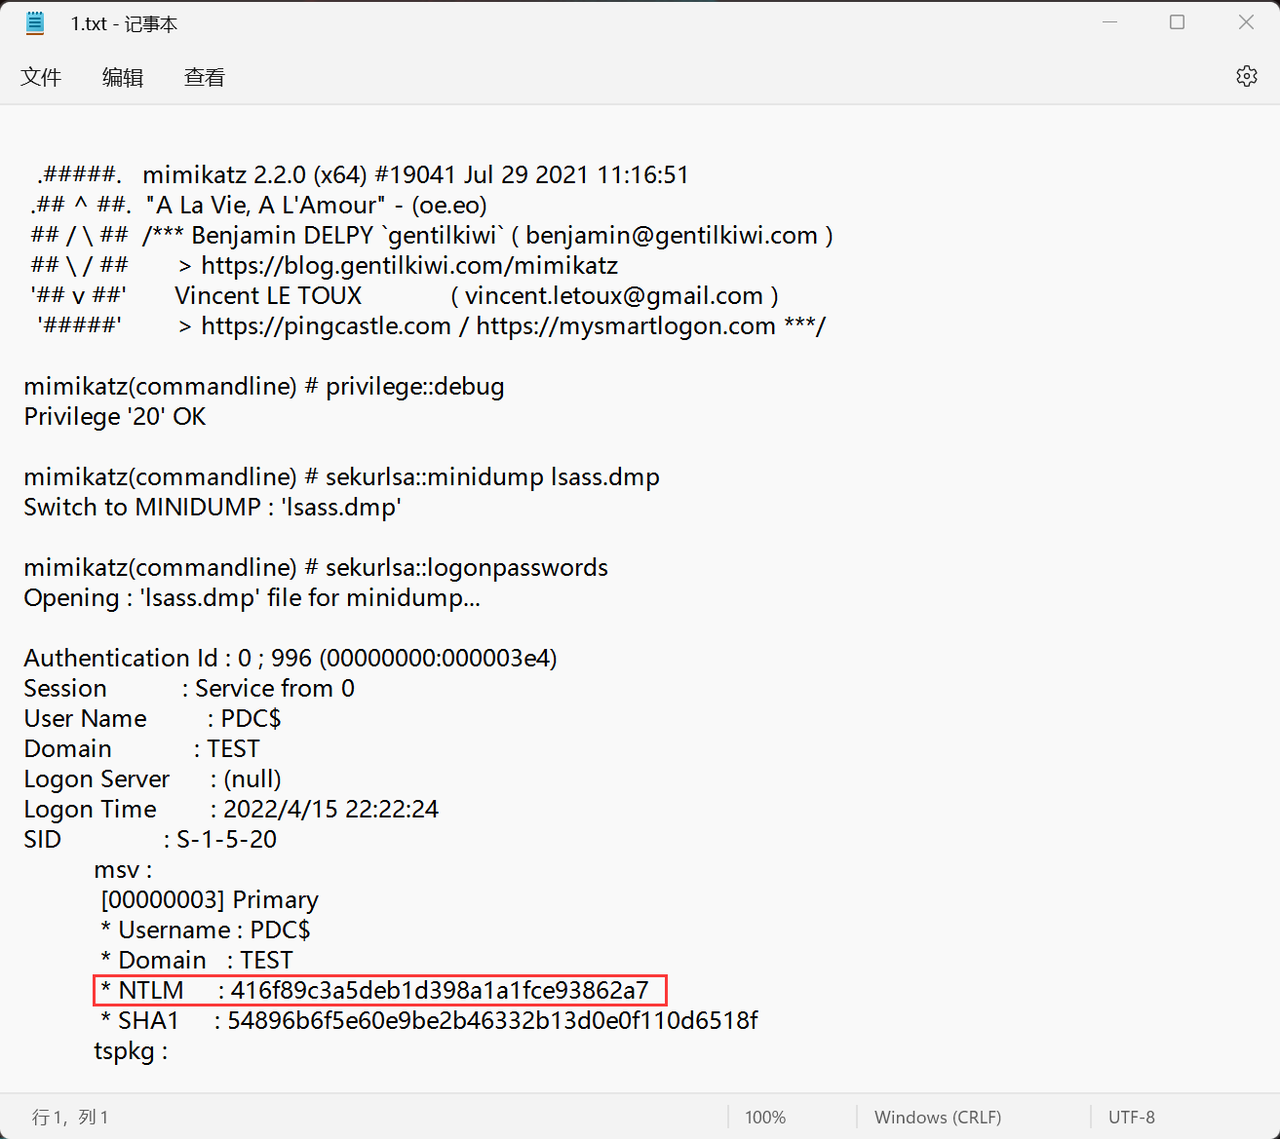
最后得到机器的hash
电子取证
【电子取证部分场景加密附件,密码比赛当天给出】计算机取证.zip 下载:https://pan.baidu.com/s/1Unu92jvwT-AFXI0WIra84g 提取码:GAME md5值:7cbd6324eacbedf177fee722983abff4 ;手机取证.zip 下载:https://pan.baidu.com/s/1xnylfPDP1sw1nzze2V2s7A 提取码:GAME md5值:911d5f9572ec7d991a0531400f522011
手机取证_1
现对一个苹果手机进行取证,请您对以下问题进行分析解答。
627604C2-C586-48C1-AA16-FF33C3022159.PNG图片的分辨率是?(答案参考格式:1920x1080)
附件下载地址见平台公告,解压密码为0ba6b2c094cbb3a04681a135487a19cb
搜索对应图片得知图片的分辨率是360x360
手机取证_2
姜总的快递单号是多少?(答案参考格式:abcABC123)
搜索姜总,在聊天记录中得知快递单号是SF1142358694796
计算机取证_1
现对一个windows计算机进行取证,请您对以下问题进行分析解答。
从内存镜像中获得taqi7的开机密码是多少?(答案参考格式:abcABC123)
附件下载地址见平台公告,解压密码为93ce7ea39bdd7baa137f1e9b963b7ee5
通过mimikatz插件得到taqi7的开机密码是anxinqi
计算机取证_2
制作该内存镜像的进程Pid号是多少?(答案参考格式:1024)
pslist找到制作该内存镜像的进程MagnetRAMCaptu得知其Pid号是2192
计算机取证_3
bitlokcer分区某office文件中存在的flag值为?(答案参考格式:flag{abcABC123})
首先在dg中找到密钥:368346-029557-428142-651420-492261-552431-515438-338239
通过取证大师打开很容易看到一个word和ppt文件以及密码本
于是我们使用aopr字典攻击得到密码:287fuweiuhfiute
打开即可得到flag
计算机取证_4
TrueCrypt加密中存在的flag值为?(答案参考格式:flag{abcABC123})
通过取证大师中的内存分析工具找到并导出truecrypt的key
然后解密并导出压缩包文件,发现它加密了
最后爆破zip密码进而得到flag:flag{1349934913913991394cacacacacacc}
程序分析_1
现已获取某个APP程序,请您对以下问题进行分析解答。
本程序包名是?(答案参考格式:abc.xx.de)
程序分析_2
本程序的入口是?(答案参考格式:abc.xx.de)
程序分析_3
本程序的服务器地址的密文是?(答案参考格式:abcABC123)
通过工具GDA打开查找得到服务器地址的密文是aHR0cHM6Ly9hbnNqay5lY3hlaW8ueHl6
程序分析_4
本程序实现安全检测的类的名称是?(答案参考格式:abcABC123)
通过搜索安全得知类的名称是a
网站取证_1
据了解,某网上商城系一团伙日常资金往来用,从2022年4月1日起使用虚拟币GG币进行交易,现已获得该网站的源代码以及部分数据库备份文件,请您对以下问题进行分析解答。
请从网站源码中找出木马文件,并提交木马连接的密码。(答案参考格式:abcABC123)
通过D盾扫描找到一句话的密码:lanmaobei666
网站取证_2
请提交数据库连接的明文密码。(答案参考格式:abcABC123)
首先在database.php中找到数据库密码
跳转过去后运行得到密码:KBLT123
网站取证_3
请提交数据库金额加密混淆使用的盐值。(答案参考格式:abcABC123)
在bak.sql中可以发现它通过 tab_channel_order_list 来存储数据库金额
然后全局搜索一下进而找到使用的盐值:jyzg123456
第五届“蓝帽杯”全国大学生网络安全技能大赛
Ball_sigin
滑雪也能玩出新花样?
我还是老老实实打游戏得flag⑧
原来改JS也行耶(treeBg.x = 1; 把树的随机生成改掉就能让他站到一旁
冬奥会_is_coming
冰墩墩真可爱! 附件(提取码:lje3)
解压出来一张图片,直接 binwalk+foremost 得到一个音频的包,cat一下发现一串疑似emoji-aes的表情
这里我们根据提示八位数字再加上题目冬奥会想到应该是冬奥会开始的时间20220204,于是乎我们通过mp3stego去解密
接着我们去掉\x和空格拿去hex解密得到:
发现是**wingding字符**,解码得到关键信息:A︎G︎i︎t︎H︎u︎b︎r︎e︎po︎s︎i︎t︎o︎r︎y︎n︎a︎m︎e︎d︎1︎c︎e︎P︎e︎a︎ki︎s︎v︎e︎r︎y︎i︎n︎t︎e︎r︎e︎s︎t︎i︎n︎g︎.︎W︎h︎y︎n︎o︎t︎t︎a︎ke︎a︎l︎o︎o︎ka︎t︎i︎t︎?︎
于是我们上GitHub搜索得到密钥:How_6ad_c0uld_a_1cePeak_be?
最后**emoji-aes**解密得到flag