
tomcat实现国密ssl
部署
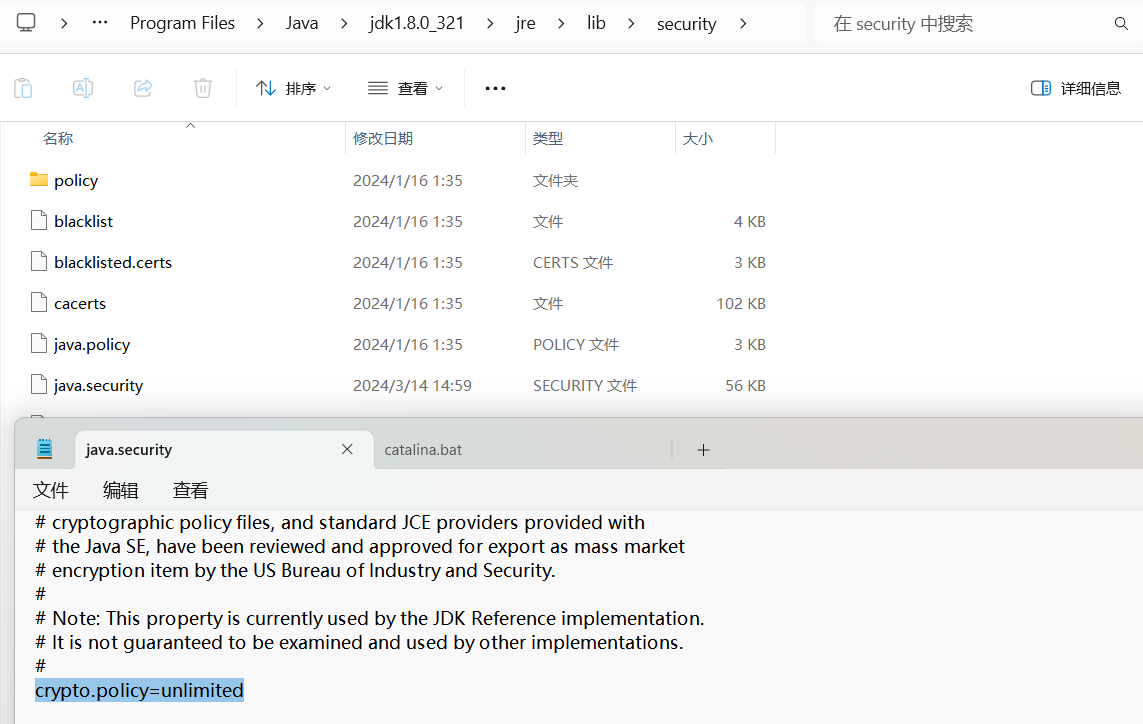
JRE的加密策略需要切换到unlimited模式
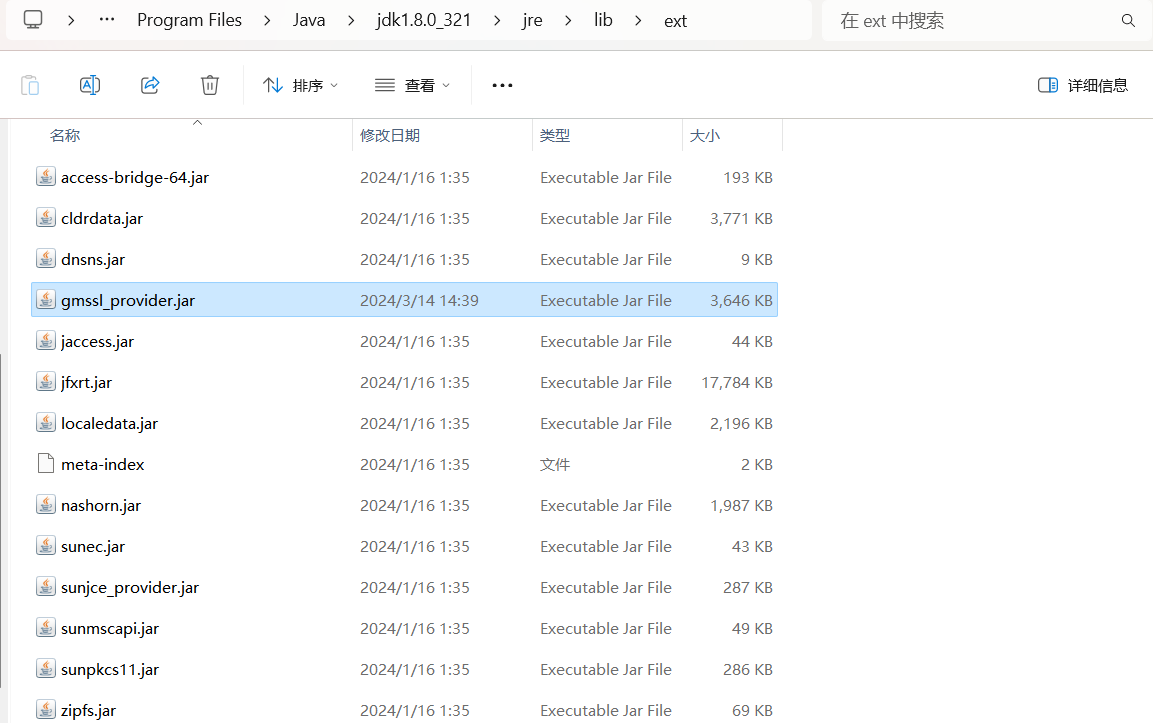
国密Java包gmssl_provider.jar放到JRE的lib/ext/目录下
删除旧的国密Java包gmjce.jar和JSSE包gmjsse.jar(如果有的话)
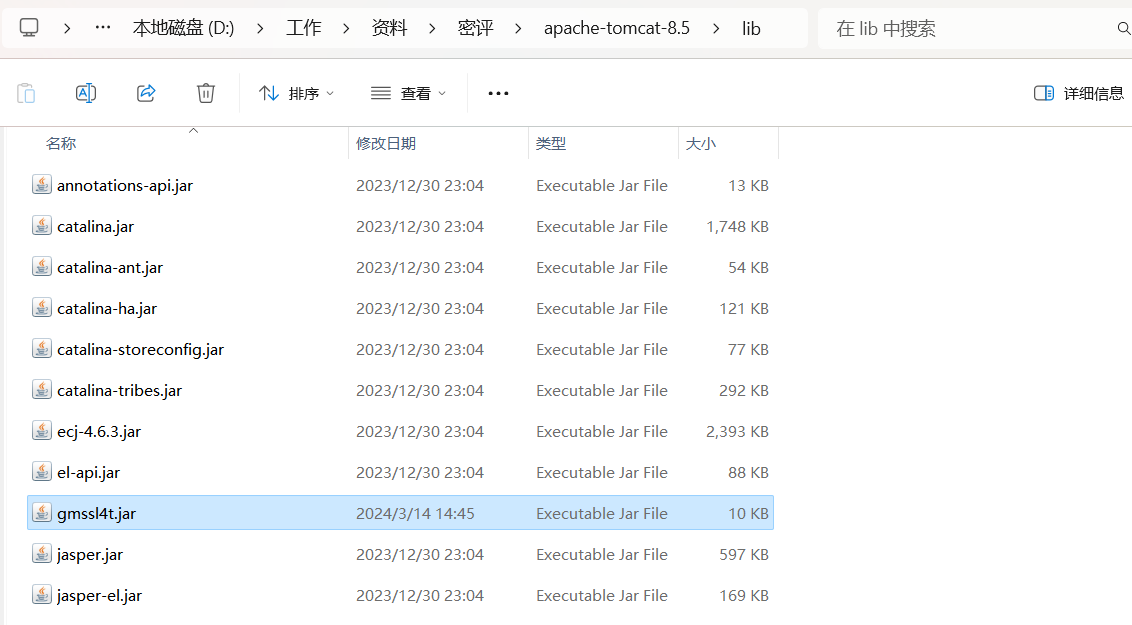
Tomcat国密组件gmssl4t.jar放到tomcat的lib目录下
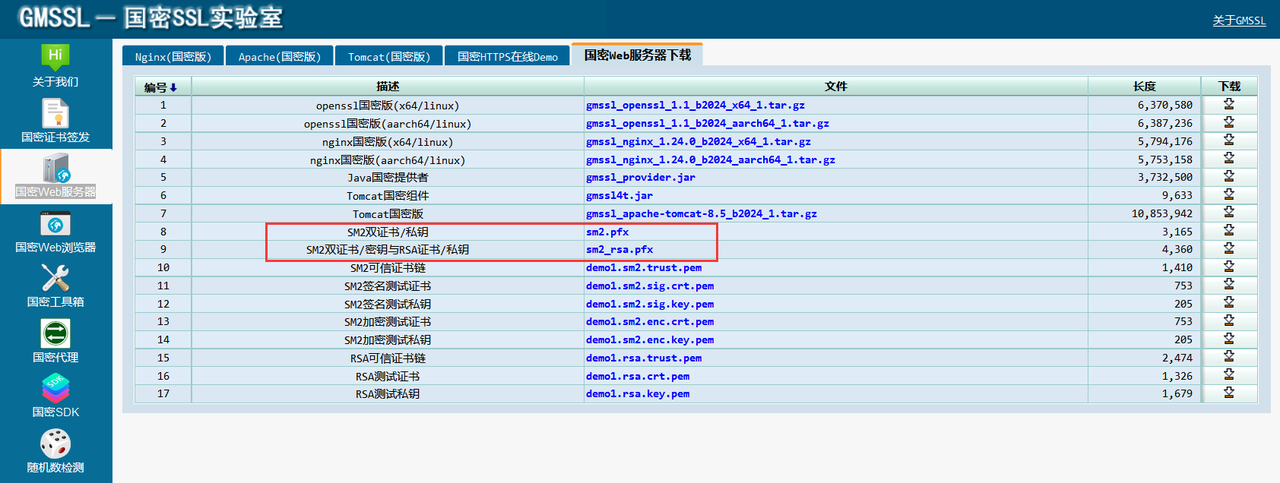
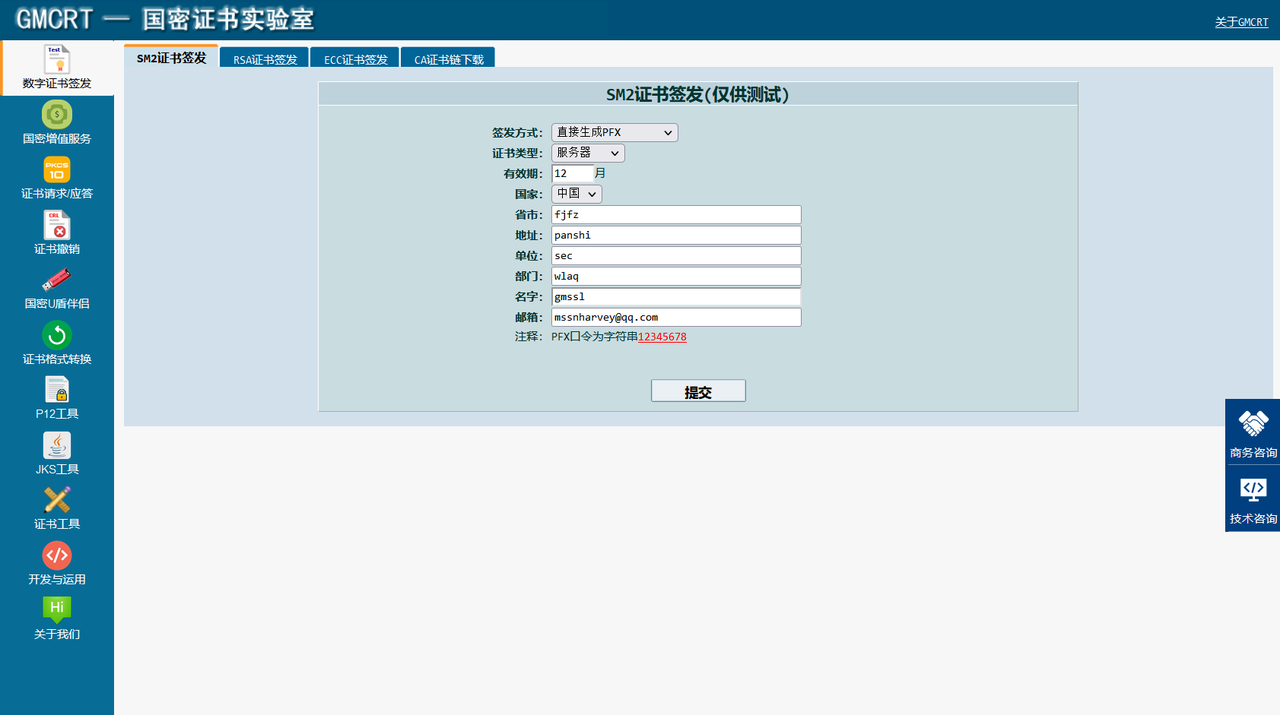
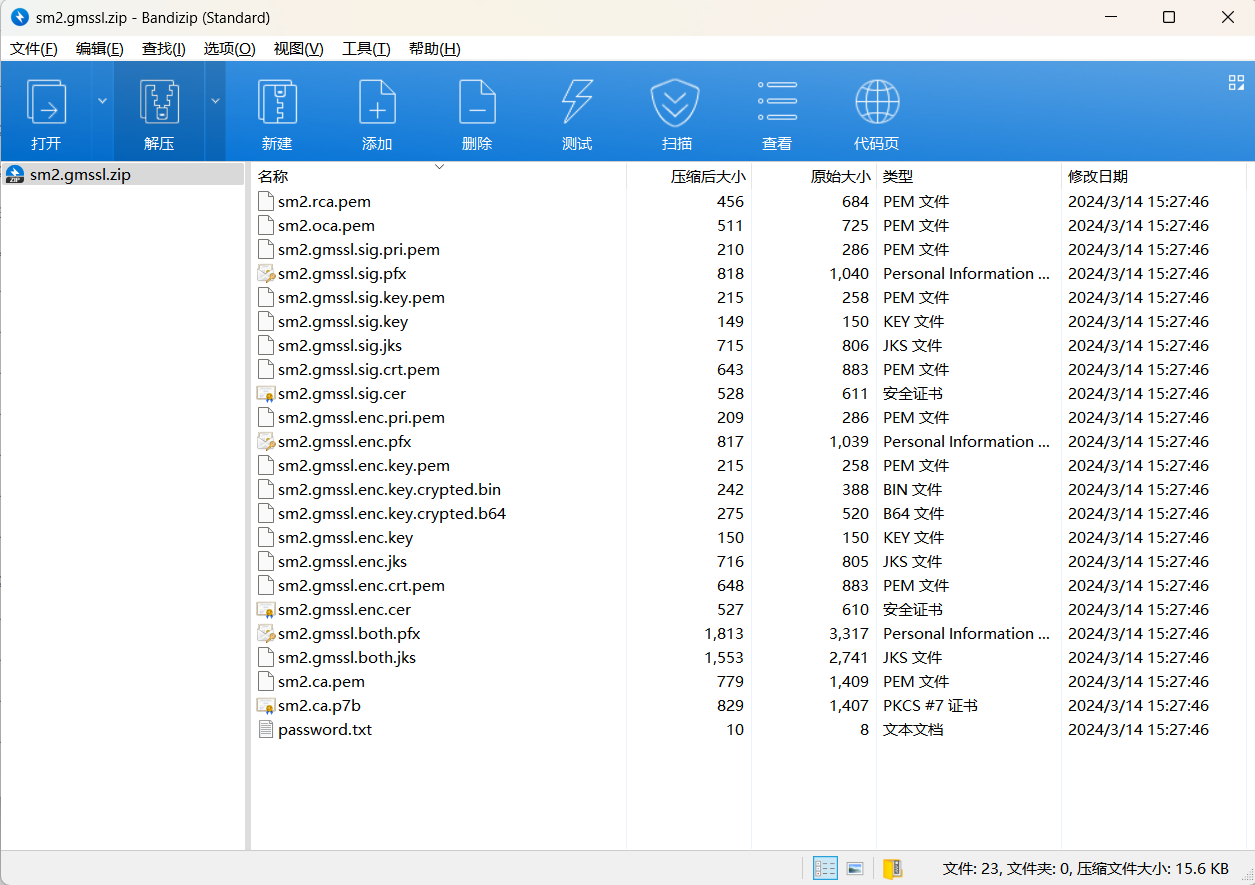
pfx文件需要包含加密证书/私钥和签名证书/私钥,可以在www.gmcrt.cn处申请或者合并。
sm2.pfx是双证书(SM2签名证书/私钥、SM2加密证书/私钥)PKCS#12文件
sm2_rsa.pfx是三证书(SM2签名证书/私钥、SM2加密证书/私钥、RSA证书/私钥)PKCS#12文件
1、将JRE的加密策略切换到unlimited模式,需要找到C:\Program Files\Java\jdk1.8.0_321\jre\lib\security下的java.security,将crypto.policy=unlimited前的‘#’去掉
2、国密Java包gmssl_provider.jar放到C:\Program Files\Java\jdk1.8.0_321\jre\lib\ext目录下
3、Tomcat国密组件gmssl4t.jar放到tomcat的lib目录下(这个在国密web服务器下载的有自带
4、查看tomcat的jre版本
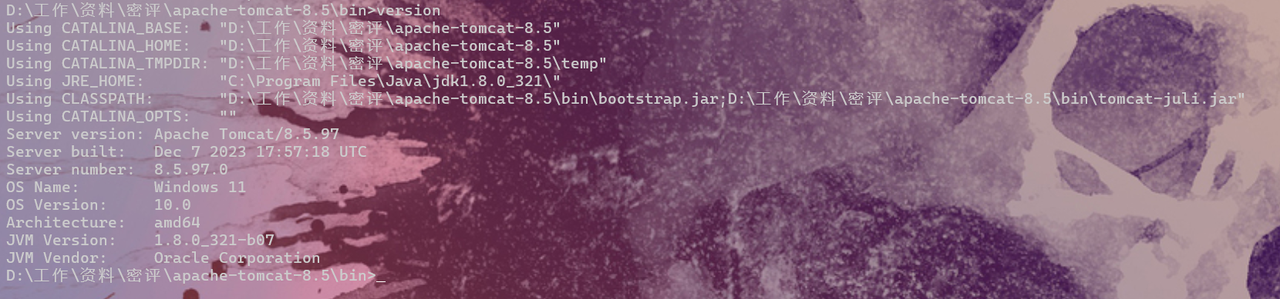
可以通过编辑 tomcat/bin/catalina.bat文件来修改,添加:
1 | set JAVA_HOME=C:\Program Files\Java\jdk1.8.0_321 |
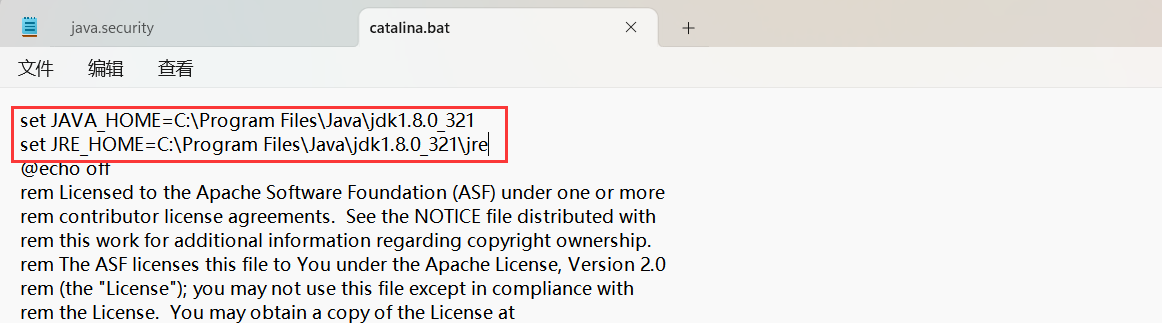
5、配置tomcat/confserver.xml
1 | <Connector port="1443" |
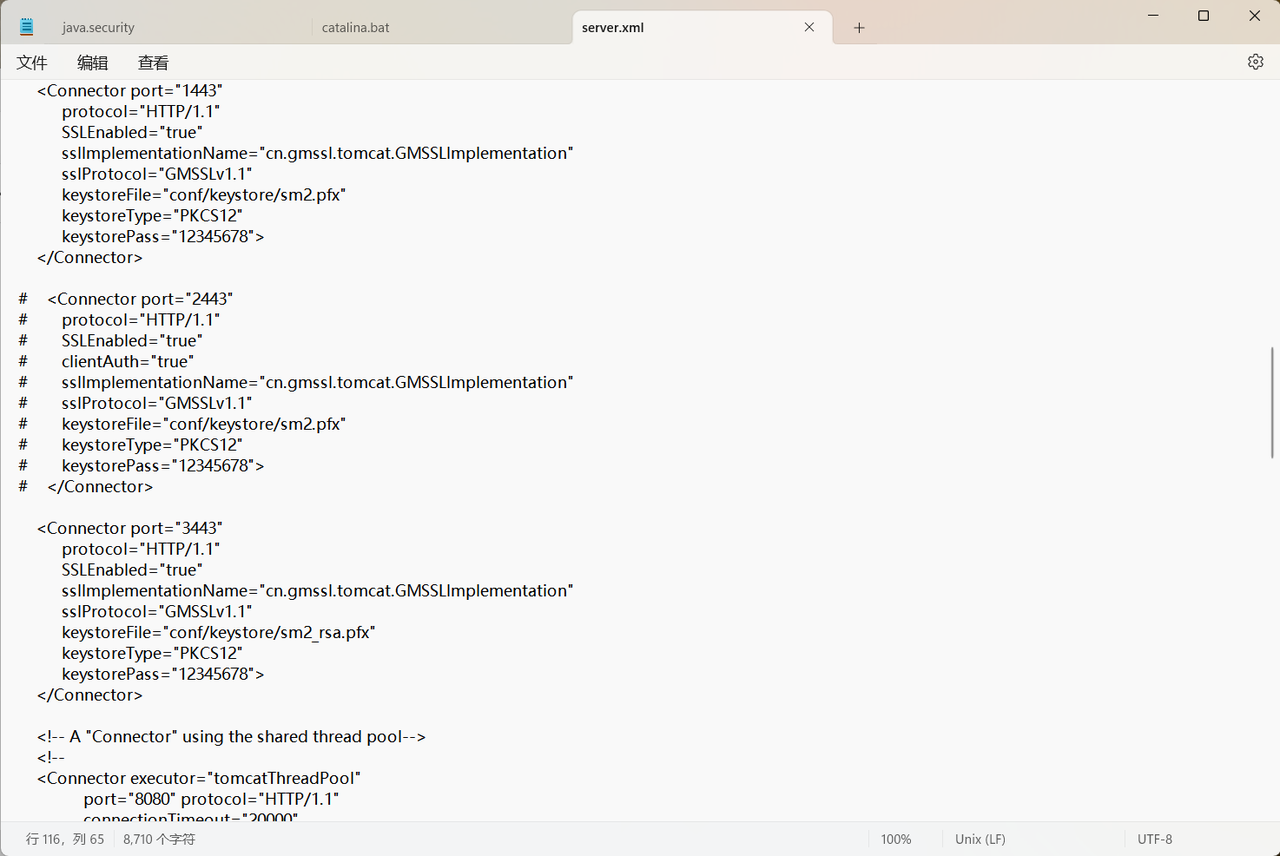
默认是sm2.pfx和sm2_rsa.pfx
也可以自定义生成
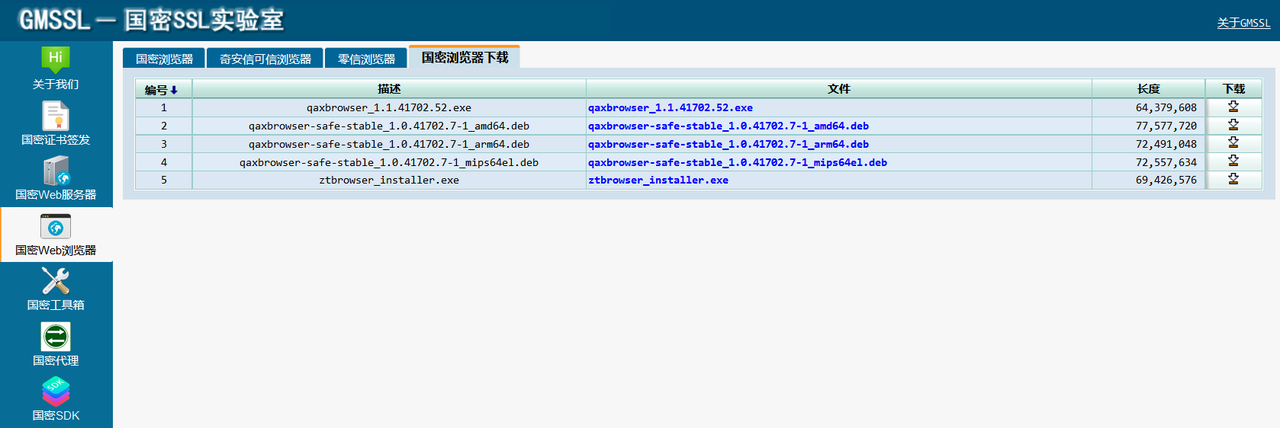
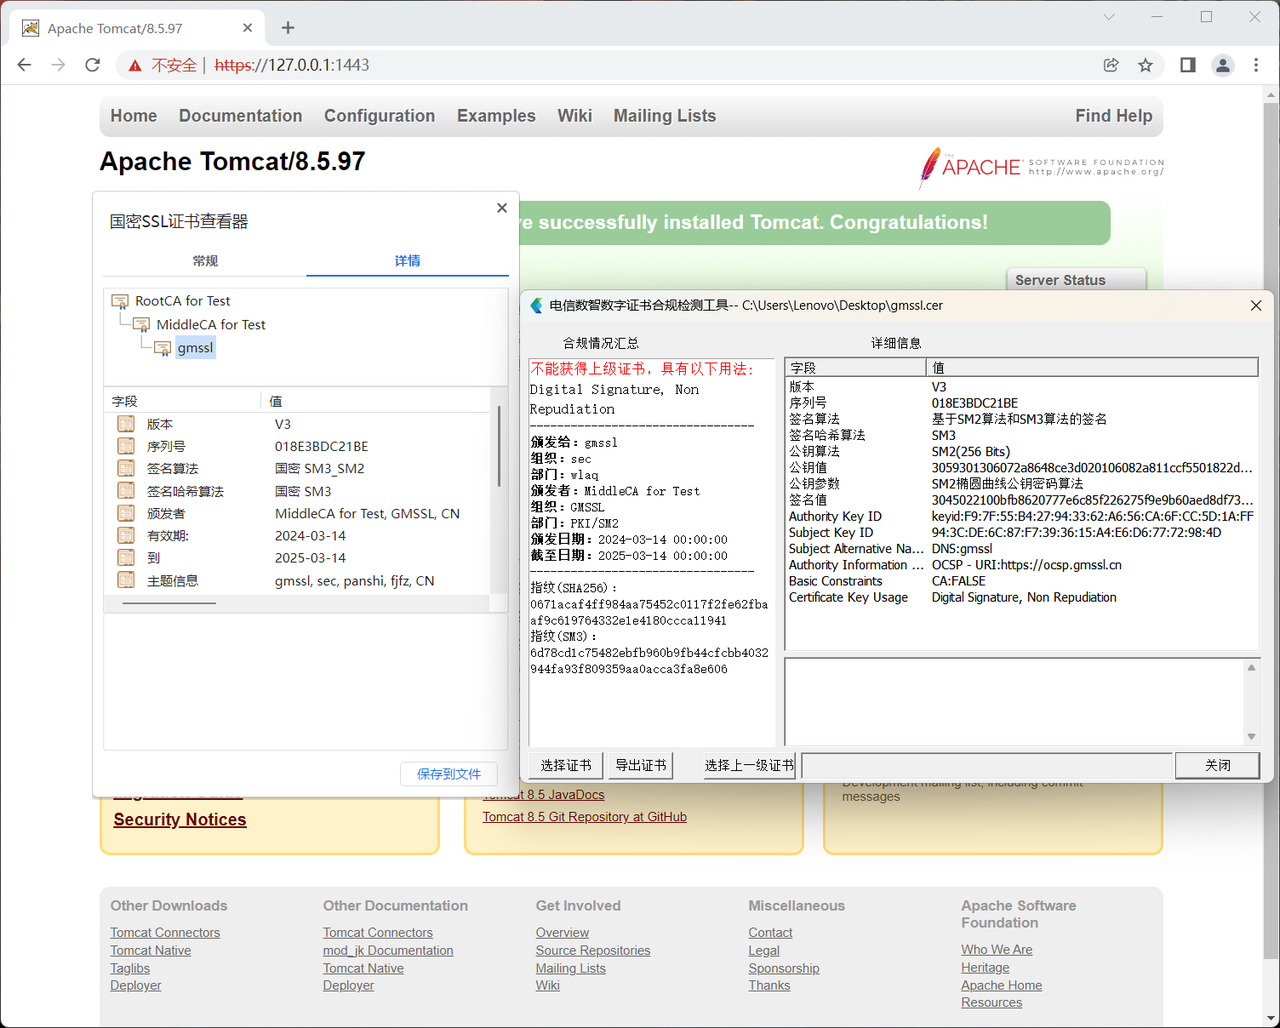
最后启动tomcat即可(需要使用国密浏览器才能获取到证书
本博客所有文章除特别声明外,均采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 MssnHarvey!
评论